Domain mattlackierung.de kaufen?
Wir ziehen mit dem Projekt
mattlackierung.de um.
Sind Sie am Kauf der Domain
mattlackierung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mattlackierung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Braunschweig, Ruth von: Pflanzenöle - Qualität, Anwendung und WirkungPflanzenöle - Qualität, Anwendung und Wirkung , Olivenöl, Leinöl & Co. sind dank ihrer essentiellen Fettsäuren lebenswichtige Bestandteile einer ausgewogenen und gesunden Ernährung. Das ist heutzutage unbestritten. Doch naturbelassene Pflanzenöle können noch viel mehr! Auch der Mikrobiota, den Keimen auf Haut und Schleimhäuten, dienen sie als Nahrung und unterstützen deren Funktion. Pflanzliche Öle pflegen uns von innen und von außen, beugen Krankheiten vor und können Beschwerden lindern. Denn sie enthalten noch viele weitere wertvolle Inhaltsstoffe wie Vitamine und Phenole, die alle Zellen unseres Körpers schützen und deren Abwehrkraft stärken. Deshalb ist ihr Einsatz nicht nur in der Küche sinnvoll, sondern auch in der Körperpflege. Ruth von Braunschweig, Diplombiologin, Heilpraktikerin und Öle-Fachfrau, vereint in diesem Buch neueste wissenschaftliche Erkenntnisse mit langjähriger Erfahrung aus der Praxis und verrät uns ihre Rezepte für eine genussvolle ganzheitliche Gesundheitsvorsorge. , Helme & Zubehör > Kleidung, Schutzausrüstung & Merchandise24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Borowietz, Mirjam: BIM in der AnwendungBIM in der Anwendung , Beispiele und Referenzen , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Erscheinungsjahr: 20171027, Produktform: Kartoniert, Titel der Reihe: Beuth Innovation##, Autoren: Borowietz, Mirjam~Eutebach, Achim~Gerber, Eckhard~Oberste-Ufer, Kai~Peukert, Martin~Przybylo, Jakob, Redaktion: Przybylo, Jakob, Keyword: Bauausführungsplan; Einstieg kompakt; Facility Management; Lebenszyklus; Modellierung; Planungsmethode; Referenz; Strategie; Unternehmen; Arbeitsmethode; Bauherren; Modellvisualisierung; Projektentwicklung; Systemarchitektur; Architekten; Bauwesen; Projektmanagement; Ausschreibung; BIM im Projekt, Fachschema: Bau / Bautechnik~Bautechnik, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 174, Höhe: 10, Gewicht: 357, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
"Wie lange dauert die Trocknungszeit für Ölfarben auf Leinwand?" "Was ist die typische Trocknungszeit für Lack auf Holzoberflächen?"
Die Trocknungszeit für Ölfarben auf Leinwand beträgt in der Regel zwischen 6 Monaten und einem Jahr, abhängig von der Dicke der Farbschicht. Die typische Trocknungszeit für Lack auf Holzoberflächen beträgt etwa 24 Stunden, kann aber je nach Lackart und Umgebungsbedingungen variieren. Es ist wichtig, die Trocknungszeiten einzuhalten, um ein optimales Ergebnis zu erzielen. **
-
Wie kann die Qualität von Lack bei der Herstellung und Anwendung verbessert werden?
Die Qualität von Lack kann durch die Verwendung hochwertiger Rohstoffe verbessert werden. Zudem ist eine genaue Einhaltung der Herstellungsprozesse und -parameter entscheidend. Eine regelmäßige Überwachung und Kontrolle der Lackqualität während der Produktion und Anwendung ist ebenfalls wichtig. **

Wie kann man die Qualität von Lack auf einer Oberfläche erkennen? Welche Faktoren beeinflussen die Lackqualität?
Die Qualität von Lack auf einer Oberfläche kann man anhand des Glanzgrades, der Gleichmäßigkeit und der Haftung beurteilen. Faktoren wie die Lackzusammensetzung, die Auftragstechnik und die Umgebungsbedingungen können die Lackqualität beeinflussen. Eine regelmäßige Pflege und Wartung der lackierten Oberfläche kann die Haltbarkeit und Qualität des Lacks verbessern. **
Wie bekomme ich eine glatte Oberfläche, wenn ich Lack auftrage?
Um eine glatte Oberfläche beim Lackieren zu erreichen, ist es wichtig, dass du die zu lackierende Fläche vorbereitest. Dazu gehört das Entfernen von Schmutz, Staub und Unebenheiten. Verwende am besten Schleifpapier, um grobe Unebenheiten zu entfernen und anschließend eine Grundierung aufzutragen. Beim Lackieren selbst solltest du dünn und gleichmäßig arbeiten, um eine glatte Oberfläche zu erzielen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
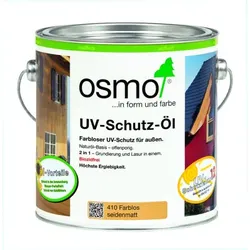
OSMO UV-Schutz-Öl Größe 0,75 L Farbton 410 FarblosFlächenstreicher, Mikrofaserrolle, Pinsel etc.? - Schauen Sie in unserem Shop! Osmo UV-Schutz-Öl Perfekt vor der Sonne geschützt – Transparenter, leicht pigmentierter UV-Schutz für den Außenbereich! Besonders empfohlen für alle senkrechten Holzflächen im Außenbereich: Holzfassaden, Dachunterstände, Balkonverkleidungen, Fenster und Türen, etc. UV-Schutz-Öl Farbig verlängert als Endanstrich auf bereits farbig behandeltem Holz das Renovierungsintervall deutlich als Alleinanstrich verhindert es den Vergrauungsprozess um den UV-Schutzfaktor 12 im Vergleich zu unbehandeltem Holz Der Anstrich enthält Wirkstoffe zum vorbeugenden Schutz der Beschichtung gegen Schimmel-, Algen- und Pilzbefall. (Nicht 410) Anzahl der Anstriche: Bei unbehandeltem Holz zwei Anstriche, im Renovierungsfall reicht in der Regel ein Anstrich auf der gesäuberten Oberfläche – ohne Schleifen! 1 Liter reicht bei einem Anstrich für ca. 18 m 2 Bitte beachten Sie: Das erzielte Ergebnis des Farbtons kann je nach Holzart unterschiedlich ausfallen. Hinweis: Farbton 410 ohne Filmschutz, alle anderen Farbtöne mit Filmschutz! Produktbeschreibung Seidenmatter, farbloser, bzw. leicht pigmentierter Holzschutz-Anstrich auf Naturölbasis für Holz im Außenbereich. Offenporig, lässt das Holz atmen und vermindert Quellen und Schwinden. Wasserabweisend, reißt nicht, blättert nicht undschuppt nicht ab. Ohne Abschleifen einfach überstreichen. Leicht und ansatzfrei verstreichbar. Trocknet beim Streichvorgang nicht an. Als Endanstrich auf bereits farbig behandeltem Holz verlängert das Osmo UV-Schutz-Öl das Renovierungsintervall deutlich. Als Alleinanstrich nach zweimaliger Behandlung verhindert es den Vergrauungsprozess auf senkrechten Oberflächen um den UV-Schutzfaktor 12 im Vergleich zu unbehandeltem Holz. Gilt nicht für 410 Farblos seidenmatt: Der Anstrich enthält Wirkstoffe zum vorbeugenden Schutz der Beschichtung gegen Schimmel-, Algen- und Pilzbefall. Gilt nur für 410 Farblos seidenmatt: Der getrocknete Anstrich ist unbedenklich für Mensch, Tier und Pflanze (speichel- und schweißecht lt. DIN 53160, geeignet für Kinderspielzeug lt. EN 71.3) Anwendungsbereiche Osmo UV-Schutz-Öl ist ideal für alle senkrechten Holzflächen im Außenbereich: Türen, Fenster und Fensterläden (maßhaltige Bauteile), Carports, Holzfassaden, Balkone, Zäune, Pergolen und Gartenhäuser (nicht maßhaltige Bauteile). Sicherheitshinweise: Darf nicht in die Hände von Kindern gelangen. Nicht in die Augen, auf die Haut oder auf die Kleidung gelangen lassen. Enthält Propiconazol. (Nicht 410) Kann allergische Reaktionen hervorrufen. Ist ärztlicher Rat erforderlich, Verpackung oder Kennzeichnungsetikett bereithalten. Nur im Freien oder in gut belüfteten Räumen verwenden. Schädlich für Wasserorganismen, mit langfristiger Wirkung. Freisetzung in die Umwelt vermeiden. Achtung: Mit dem flüssigen Produkt getränkte Lappen nach Gebrauch sofort auswaschen oder in luftdicht geschlossenem Metallgefäß aufbewahren (Selbstentzündungsgefahr). Der getrocknete Anstrich erfüllt gemäß DIN 4102 die Klasse B2 (normal entflammbar). Sicherheitsdatenblatt auf Anfrage erhältlich.22,57 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Braunschweig, Ruth von: Pflanzenöle - Qualität, Anwendung und WirkungPflanzenöle - Qualität, Anwendung und Wirkung , Olivenöl, Leinöl & Co. sind dank ihrer essentiellen Fettsäuren lebenswichtige Bestandteile einer ausgewogenen und gesunden Ernährung. Das ist heutzutage unbestritten. Doch naturbelassene Pflanzenöle können noch viel mehr! Auch der Mikrobiota, den Keimen auf Haut und Schleimhäuten, dienen sie als Nahrung und unterstützen deren Funktion. Pflanzliche Öle pflegen uns von innen und von außen, beugen Krankheiten vor und können Beschwerden lindern. Denn sie enthalten noch viele weitere wertvolle Inhaltsstoffe wie Vitamine und Phenole, die alle Zellen unseres Körpers schützen und deren Abwehrkraft stärken. Deshalb ist ihr Einsatz nicht nur in der Küche sinnvoll, sondern auch in der Körperpflege. Ruth von Braunschweig, Diplombiologin, Heilpraktikerin und Öle-Fachfrau, vereint in diesem Buch neueste wissenschaftliche Erkenntnisse mit langjähriger Erfahrung aus der Praxis und verrät uns ihre Rezepte für eine genussvolle ganzheitliche Gesundheitsvorsorge. , Helme & Zubehör > Kleidung, Schutzausrüstung & Merchandise24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Borowietz, Mirjam: BIM in der AnwendungBIM in der Anwendung , Beispiele und Referenzen , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Erscheinungsjahr: 20171027, Produktform: Kartoniert, Titel der Reihe: Beuth Innovation##, Autoren: Borowietz, Mirjam~Eutebach, Achim~Gerber, Eckhard~Oberste-Ufer, Kai~Peukert, Martin~Przybylo, Jakob, Redaktion: Przybylo, Jakob, Keyword: Bauausführungsplan; Einstieg kompakt; Facility Management; Lebenszyklus; Modellierung; Planungsmethode; Referenz; Strategie; Unternehmen; Arbeitsmethode; Bauherren; Modellvisualisierung; Projektentwicklung; Systemarchitektur; Architekten; Bauwesen; Projektmanagement; Ausschreibung; BIM im Projekt, Fachschema: Bau / Bautechnik~Bautechnik, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 174, Höhe: 10, Gewicht: 357, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSMO UV-Schutz-Öl Größe 2,5 L Farbton 410 FarblosFlächenstreicher, Mikrofaserrolle, Pinsel etc.? - Schauen Sie in unserem Shop! Osmo UV-Schutz-Öl Perfekt vor der Sonne geschützt – Transparenter, leicht pigmentierter UV-Schutz für den Außenbereich! Besonders empfohlen für alle senkrechten Holzflächen im Außenbereich: Holzfassaden, Dachunterstände, Balkonverkleidungen, Fenster und Türen, etc. UV-Schutz-Öl Farbig verlängert als Endanstrich auf bereits farbig behandeltem Holz das Renovierungsintervall deutlich als Alleinanstrich verhindert es den Vergrauungsprozess um den UV-Schutzfaktor 12 im Vergleich zu unbehandeltem Holz Der Anstrich enthält Wirkstoffe zum vorbeugenden Schutz der Beschichtung gegen Schimmel-, Algen- und Pilzbefall. (Nicht 410) Anzahl der Anstriche: Bei unbehandeltem Holz zwei Anstriche, im Renovierungsfall reicht in der Regel ein Anstrich auf der gesäuberten Oberfläche – ohne Schleifen! 1 Liter reicht bei einem Anstrich für ca. 18 m 2 Bitte beachten Sie: Das erzielte Ergebnis des Farbtons kann je nach Holzart unterschiedlich ausfallen. Hinweis: Farbton 410 ohne Filmschutz, alle anderen Farbtöne mit Filmschutz! Produktbeschreibung Seidenmatter, farbloser, bzw. leicht pigmentierter Holzschutz-Anstrich auf Naturölbasis für Holz im Außenbereich. Offenporig, lässt das Holz atmen und vermindert Quellen und Schwinden. Wasserabweisend, reißt nicht, blättert nicht undschuppt nicht ab. Ohne Abschleifen einfach überstreichen. Leicht und ansatzfrei verstreichbar. Trocknet beim Streichvorgang nicht an. Als Endanstrich auf bereits farbig behandeltem Holz verlängert das Osmo UV-Schutz-Öl das Renovierungsintervall deutlich. Als Alleinanstrich nach zweimaliger Behandlung verhindert es den Vergrauungsprozess auf senkrechten Oberflächen um den UV-Schutzfaktor 12 im Vergleich zu unbehandeltem Holz. Gilt nicht für 410 Farblos seidenmatt: Der Anstrich enthält Wirkstoffe zum vorbeugenden Schutz der Beschichtung gegen Schimmel-, Algen- und Pilzbefall. Gilt nur für 410 Farblos seidenmatt: Der getrocknete Anstrich ist unbedenklich für Mensch, Tier und Pflanze (speichel- und schweißecht lt. DIN 53160, geeignet für Kinderspielzeug lt. EN 71.3) Anwendungsbereiche Osmo UV-Schutz-Öl ist ideal für alle senkrechten Holzflächen im Außenbereich: Türen, Fenster und Fensterläden (maßhaltige Bauteile), Carports, Holzfassaden, Balkone, Zäune, Pergolen und Gartenhäuser (nicht maßhaltige Bauteile). Sicherheitshinweise: Darf nicht in die Hände von Kindern gelangen. Nicht in die Augen, auf die Haut oder auf die Kleidung gelangen lassen. Enthält Propiconazol. (Nicht 410) Kann allergische Reaktionen hervorrufen. Ist ärztlicher Rat erforderlich, Verpackung oder Kennzeichnungsetikett bereithalten. Nur im Freien oder in gut belüfteten Räumen verwenden. Schädlich für Wasserorganismen, mit langfristiger Wirkung. Freisetzung in die Umwelt vermeiden. Achtung: Mit dem flüssigen Produkt getränkte Lappen nach Gebrauch sofort auswaschen oder in luftdicht geschlossenem Metallgefäß aufbewahren (Selbstentzündungsgefahr). Der getrocknete Anstrich erfüllt gemäß DIN 4102 die Klasse B2 (normal entflammbar). Sicherheitsdatenblatt auf Anfrage erhältlich.69,01 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
"Wie lange dauert die Trocknungszeit für Ölfarben auf Leinwand?" "Was ist die typische Trocknungszeit für Lack auf Holzoberflächen?"
Die Trocknungszeit für Ölfarben auf Leinwand beträgt in der Regel zwischen 6 Monaten und einem Jahr, abhängig von der Dicke der Farbschicht. Die typische Trocknungszeit für Lack auf Holzoberflächen beträgt etwa 24 Stunden, kann aber je nach Lackart und Umgebungsbedingungen variieren. Es ist wichtig, die Trocknungszeiten einzuhalten, um ein optimales Ergebnis zu erzielen. **
-
Wie kann die Qualität von Lack bei der Herstellung und Anwendung verbessert werden?
Die Qualität von Lack kann durch die Verwendung hochwertiger Rohstoffe verbessert werden. Zudem ist eine genaue Einhaltung der Herstellungsprozesse und -parameter entscheidend. Eine regelmäßige Überwachung und Kontrolle der Lackqualität während der Produktion und Anwendung ist ebenfalls wichtig. **
-
Wie kann man die Qualität von Lack auf einer Oberfläche erkennen? Welche Faktoren beeinflussen die Lackqualität?
Die Qualität von Lack auf einer Oberfläche kann man anhand des Glanzgrades, der Gleichmäßigkeit und der Haftung beurteilen. Faktoren wie die Lackzusammensetzung, die Auftragstechnik und die Umgebungsbedingungen können die Lackqualität beeinflussen. Eine regelmäßige Pflege und Wartung der lackierten Oberfläche kann die Haltbarkeit und Qualität des Lacks verbessern. **
-
Wie bekomme ich eine glatte Oberfläche, wenn ich Lack auftrage?
Um eine glatte Oberfläche beim Lackieren zu erreichen, ist es wichtig, dass du die zu lackierende Fläche vorbereitest. Dazu gehört das Entfernen von Schmutz, Staub und Unebenheiten. Verwende am besten Schleifpapier, um grobe Unebenheiten zu entfernen und anschließend eine Grundierung aufzutragen. Beim Lackieren selbst solltest du dünn und gleichmäßig arbeiten, um eine glatte Oberfläche zu erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.